sábado, 18 de junio de 2011

Recuperacion de password y users en UBUNTU

Supongamos que no recordamos la contraseña que le pusimos a Ubuntu y, lo que es peor todavía, tampoco recordamos el nombre de usuario que teníamos. ¿Qué podemos hacer? ¿Tenemos que volver a instalar el sistema? Afortunadamente no es necesario.

El proceso es bien sencillo y lo vamos a ver paso a paso.

1. Arrancamos el equipo y cuando aparezca el menú del GRUB seleccionamos la opción recovery mode (la segunda línea de la imagen) y pulsamos Intro.


2. El sistema se irá iniciando hasta llegar a un menú de texto como el de la siguiente imagen y en el que nos situaremos encima de la línea root Drop to root shell prompt y pulsaremos Intro.


3. Ahora ya somos “todopoderoros” en este equipo y podemos hacer cualquier cosa. En nuestro caso vamos a ver cómo se llama el usuario (o usuarios) que tenemos creado. Ejecutamos el siguiente comando:

ls /home


De esta forma obtenemos el nombre de los usuarios que tuviésemos creados en el sistema. En mi equipo sólo tengo uno creado y se llama usuario.

4. Ahora sólo tenemos que ponerle una nueva contraseña a nuestro usuario. Para esto ejecutamos el siguiente comando:

passwd usuario


¡No te olvides escribir el nombre de tu usuario en lugar de usuario!


5. Ya lo único que nos falta es reiniciar el ordenador y lo hacemos con el siguiente comando:

reboot


Gracias a: sliceoflinux

martes, 7 de junio de 2011

chmod - un comando para conocer (lo basico)

Administración de permisos en Linux con el comando chmod.


Este comando se aplica sobre ficheros o carpetas, en el caso de que sean carpetas podemos usar la opcion -R para dar permisos recursivamente a todas las carpetas y ficheros que contenga recursivamente.En cuanto a la sintaxis del comando, podemos decir que responde a

chmod [opciones] XXX nombre-fichero/nombre-carpeta

donde en opciones podemos expecificar por ejemplo cosas como -R, XXX es el número de permisos tal y como especificamos a continuación:

Relación Numérica con los Permisos

0 = Ningún permiso (Lectura = 0 + Escritura = 0 + Ejecución = 0)
1 = Permiso de Ejecución (Lectura = 0 + Escritura = 0 + Ejecución = 1)
2 = Permiso de Escritura (Lectura = 0 + Escritura = 2 + Ejecución = 0)
3 = Permiso de Escritura y Ejecución (Lectura = 0, Escritura = 2, Ejecución = 1)
4 = Permiso de Lectura (Lectura = 4 + Escritura = 0 + Ejecución = 0)
5 = Permiso de Lectura y Ejecución (Lectura = 4 + Escritura = 0 + Ejecución = 1)
6 = Permiso de Lectura y Escritura (Lectura = 4 + Escritura = 2 + Ejecución = 0)
7 = Permiso de Lectura, Escritura y Ejecución (Lectura = 4 + Escritura = 2 + Ejecución = 1)

Luego, por cada Identidad, podemos obtener un número comprendido entre 0 y 7, que delimitarán por Identidad, claramente, sus privilegios en particular sobre un archivo o carpeta.

¿Entonces, que es, por ejemplo, chmod 644?
Son los Permisos que tiene asignados cada Identidad, sobre un archivo o carpeta, según su Relación Numérica. Siempre siguiendo este orden:

Propietario = 6 (Puede Leer y Escribir)
Grupo = 4 (solo puede Leer)
Otros = 4 (solo puede Leer)

Nota: Evidentemente el comando chmod contiene muchas más opciones y formas de asignar permisos, puedes consultarlas consultando el manual del comando, para ello abre un terminal y teclea:

man chmod


EL número de los permisos no está decidido al azar, sino que se basa en reglas binarias, tal y como nos detalla en su comentario:

La “regla” de los números quedaría mejor explicado y entendible si la explicas en binario:
// el 1 activa el permiso, el 0 lo apaga

Lectura escritura ejecución
0 0 0 = 0
0 0 1 = 1
0 1 0 = 2
0 1 1 = 3
1 0 0 = 4
1 0 1 = 5
1 1 0 = 6
1 1 1 = 7

inf adquirida aqui

miércoles, 1 de junio de 2011

Imagenes ISO en nuestro pendrive

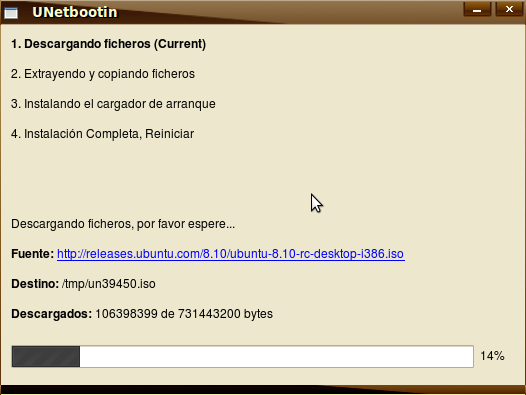
Estos dias e estado corto de dinero y necesitava quemas unas imagenes; tambien probarlas a ver que tak ne van en un computador un poco viejo, me dije bueno por que no usar un pendrive que por suerte me consegui....bueno me documente un poco ya sabia que se podia hacer pero no sabia con que programilla, tonces consegui a unetbootin plin todo resuelto un pequeño pero super bueno post sobre el tema...dejo el link de informacion:


lunes, 14 de marzo de 2011

Modelo OSI

MODELO DE REFERENCIA DE INTERCONEXION DE SISTEMAS ABIERTOS

El modelo de referencia de interconexión de sistemas abiertos (OSI) divide el proceso de conexión de red en siete capas administrables. Cada capa del modelo OSI define una función específica de la red. Estas funciones están definidas por la Organización Internacional de Normalización (ISO) y son reconocidas en todo el mundo. El modelo de referencia OSI se utiliza a nivel mundial como método de enseñanza y comprensión de la funcionalidad de las redes. Si se sigue el modelo OSI cuando se diseña, construye, actualiza o cuando se diagnostican fallas, se logrará mayor compatibilidad e interoperabilidad entre los diversos tipos de tecnologías de red.


¿Por que el Modelo OSI se divide en capas?


Las siete capas del modelo OSI son las siguientes:

*Aplicación (Capa 7) – La función principal de la capa de aplicación es suministrar servicios de red a las aplicaciones del usuario final. Estos servicios de red incluyen acceso a archivos, aplicaciones e impresión.

*Presentación (Capa 6) – Esta capa suministra formateo a la capa de aplicación, garantizando que los datos que llegan desde otra computadora se puedan utilizar con una aplicación. Por ejemplo, convierte caracteres de computadoras mainframe en caracteres para PC, de manera que una aplicación pueda leer los datos. Esta capa también se ocupa del cifrado o de la compresión y descompresión de datos.

La capa de Presentación tiene tres funciones primarias:
- Codificación y conversión de datos de la capa de aplicación para garantizar que los datos del dispositivo de origen puedan ser interpretados por la aplicación adecuada en el dispositivo de destino.
- Compresión de los datos de forma que puedan ser descomprimidos por el dispositivo de destino.
- Encriptación de los datos para transmisión y descifre de los datos cuando se reciben en el destino.

*Sesión (Capa 5) – Esta capa de sesión establece, mantiene y administra conversaciones, denominadas sesiones, entre dos o más aplicaciones de distintas computadoras. La capa de sesión se encarga de mantener las líneas abiertas durante la sesión, y de desconectarlas cuando concluye.

Como lo indica el nombre de la capa de Sesión, las funciones en esta capa crean y mantienen diálogos entre las aplicaciones de origen y destino. La capa de sesión maneja el intercambio de información para iniciar los diálogos y mantenerlos activos, y para reiniciar sesiones que se interrumpieron o desactivaron durante un periodo de tiempo prolongado.

La mayoría de las aplicaciones, como los exploradores Web o los clientes de correo electrónico, incorporan la funcionalidad de las capas 5, 6 y 7 del modelo OSI.

*Transporte (Capa 4) – Esta capa toma el archivo de datos y lo divide en segmentos para facilitar la transmisión. Esta capa también es la que provee confiabilidad en el transporte entre los dos hosts.

Las funciones principales especificadas por todos los protocolos de la capa de Transporte incluyen:

-Segmentación y reensamblaje
-Multiplexación de conversaciones
-Establecimiento de una sesión
-Entrega confiable
-Entrega en el mismo orden
-Control del flujo

*Red (Capa 3) – La capa de red agrega direcciones lógicas o de red, como las direcciones de Protocolo de Internet (IP), a la información que pasa por ella. Con la adición de esta información de direccionamiento, los segmentos en esta etapa se denominan paquetes. Esta capa determina la mejor ruta para transferir los datos de una red a otra. Los routers ejecutan esta operación, por lo que se consideran dispositivos de la Capa 3.

*Enlace de datos (Capa 2) – Esta capa administra la notificación de errores, la topología y el control de flujo. Esta capa reconoce identificadores especiales que son únicos para cada host, tales como las direcciones físicas (BIA) o las direcciones de control de acceso a medios (MAC). Los paquetes de la Capa 3 se colocan en tramas que contienen estas direcciones físicas de los hosts de origen y de destino.

*Física (Capa 1) – Esta capa incluye los medios, como cable de par trenzado, cable coaxial y cable de fibra óptica, para transmitir las tramas de datos. Esta capa define los medios eléctricos y mecánicos, el procedimiento y las funciones para activar, mantener y desactivar el enlace físico entre sistemas finales. Si el enlace entre hosts o redes se corta o presenta inconvenientes, los datos no se podrán transmitir. Por eso, el buen estado de los cables es fundamental para cada red. A continuación, se explorará en profundidad la función de cada capa a partir de la Capa 1, la capa física.

Informacion adquirida del programa de estudios de cableado estructurado CISCO patrocinado por PANDUIT.

jueves, 3 de marzo de 2011

Bashare...Compartir archivos de gran tamaño ahora es mas facil

Software de codigo abierto que nos permite compartir archivos de gran tamaño rapidamente con nuestros amigos por la super red de redes o en una LAN de algun complejo.

Basicamente nos convierte en un servidor HTTP con una pequeña interfaz muy comoda para los usuarios,
el manejo es sumamente sencillo seleccionamos el archivo que deseamos enviar, copiamos un link que aparecera en la ventana del programa (URL parte superio) y la damos a nuestro receptor para que complete la descarga.


Namebench--->Analisas tus DNS


Namebench es una facil e intuitiva aplicacion para el analisis de tus DNS's donde incorpora una serie de DNS publicos para realizar una comparacion bastante amplia con los que te provee el ISP; es realmente completa generando graficos donde puedes verificar las diferencias de velocidad de respuesta de cada servidor.


Web de proyecto

Comandos para manejar nuestras redes en LinuX